Fridagate, Herramienta Android para gestionar Frida e interceptar tráfico con Burp Suite
Tabla de contenido
Fridagate es una aplicación Android open source diseñada para pentesters de aplicaciones móviles. Permite gestionar frida-server, interceptar tráfico HTTPS con Burp Suite e inyectar scripts de bypass directamente desde el dispositivo, sin necesidad de ejecutar comandos manualmente en cada sesión de auditoría.
El proyecto nació de una necesidad real: durante una auditoría de apps Android el flujo habitual implica conectar por ADB, subir frida-server, darle permisos, arrancarlo, configurar el proxy del sistema, añadir reglas iptables… Fridagate automatiza todo eso desde una interfaz limpia en el propio teléfono.
¿Qué hace Fridagate?
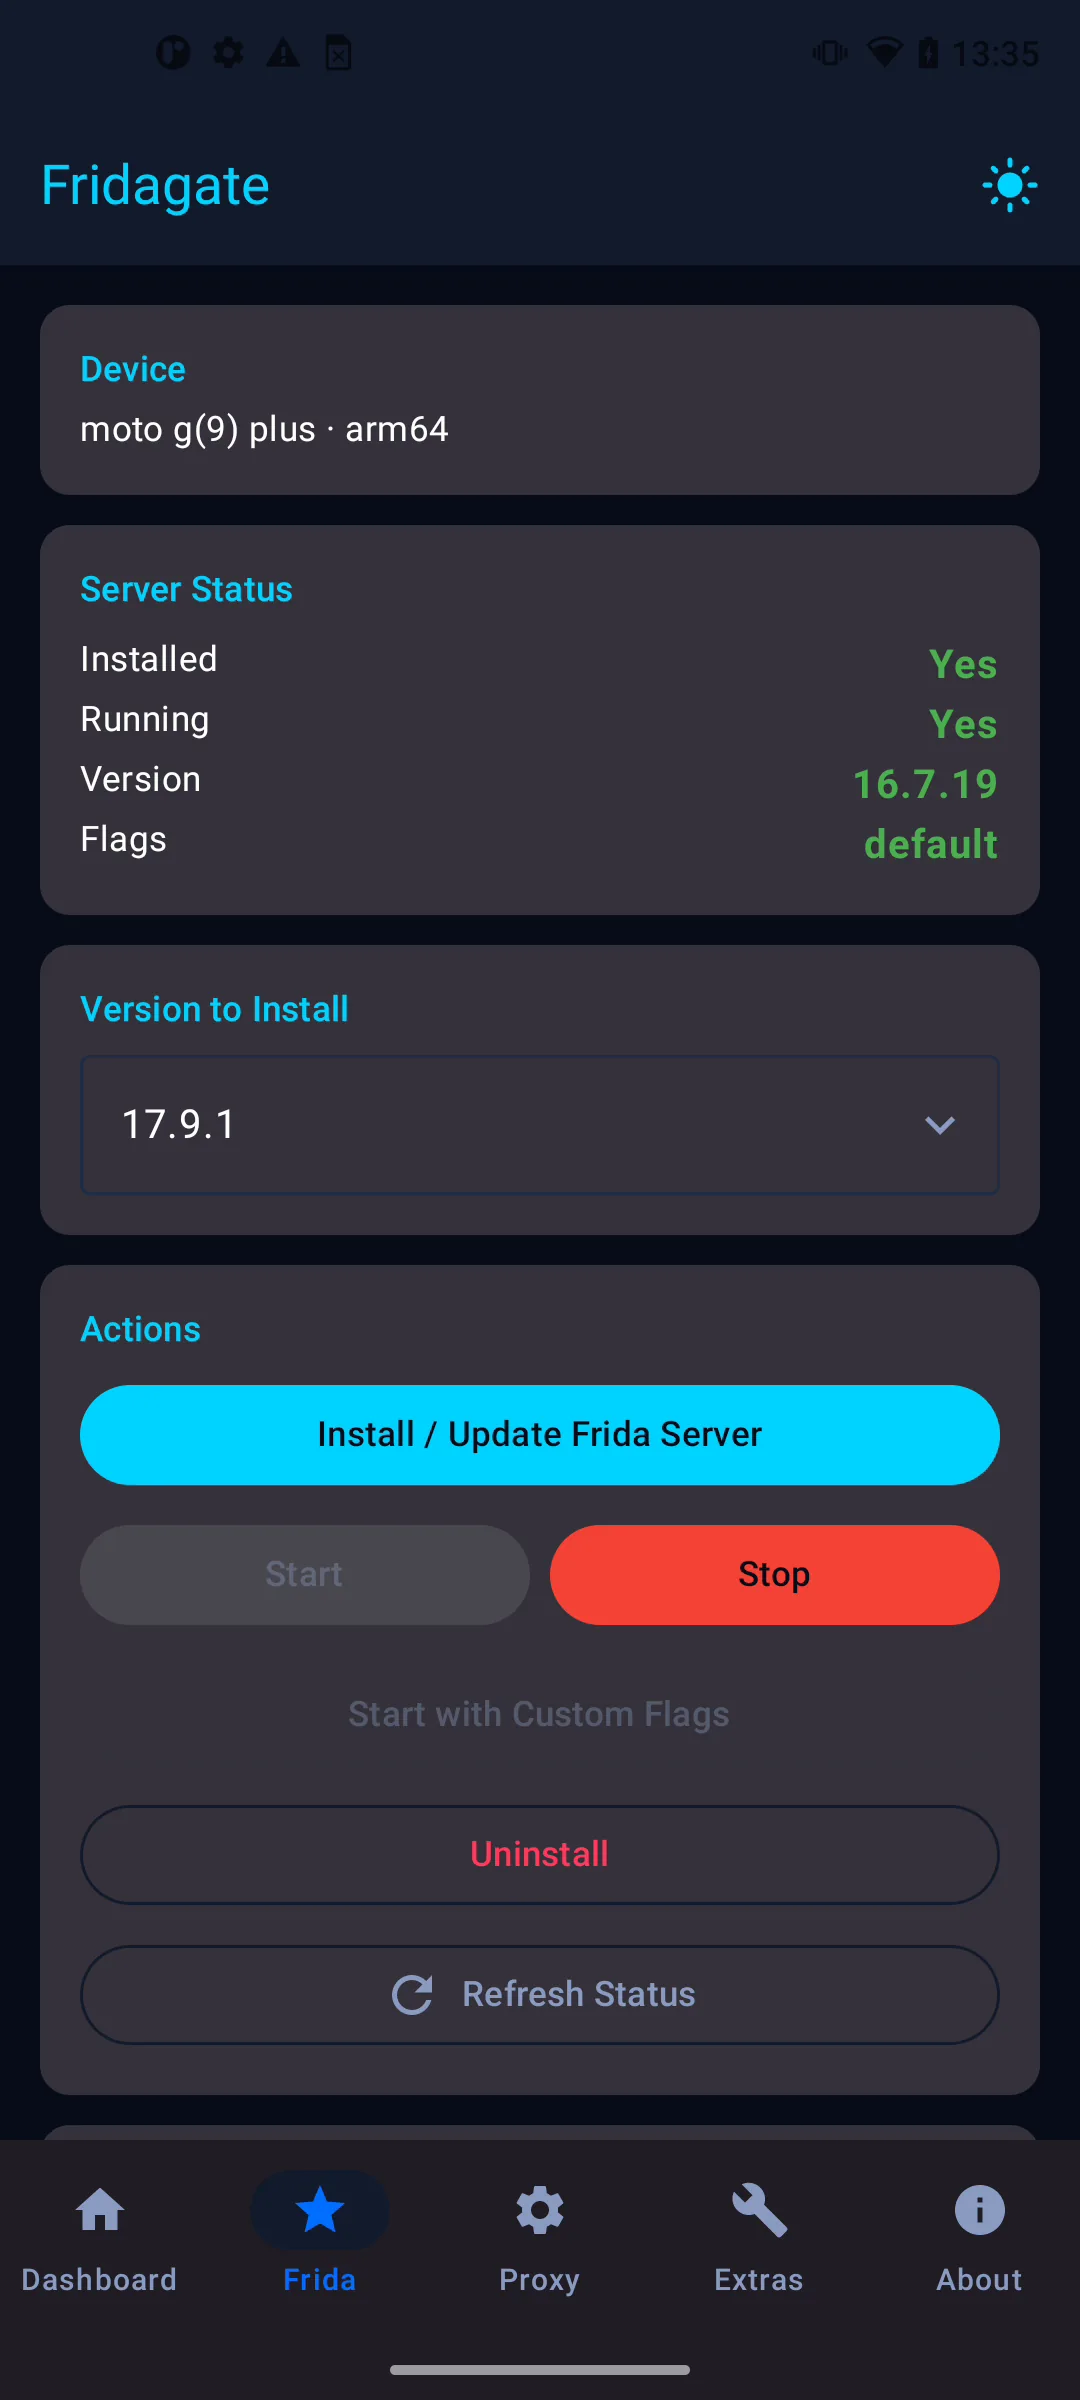
Frida Server Manager
- Consulta la API de GitHub para obtener las versiones disponibles de frida-server
- Descarga el binario correcto para la arquitectura del dispositivo (arm, arm64, x86, x86_64)
- Descomprime el archivo
.xzen local - Instala frida-server en
/data/local/tmp/con los permisos adecuados - Arranca y para el proceso con soporte para flags personalizados
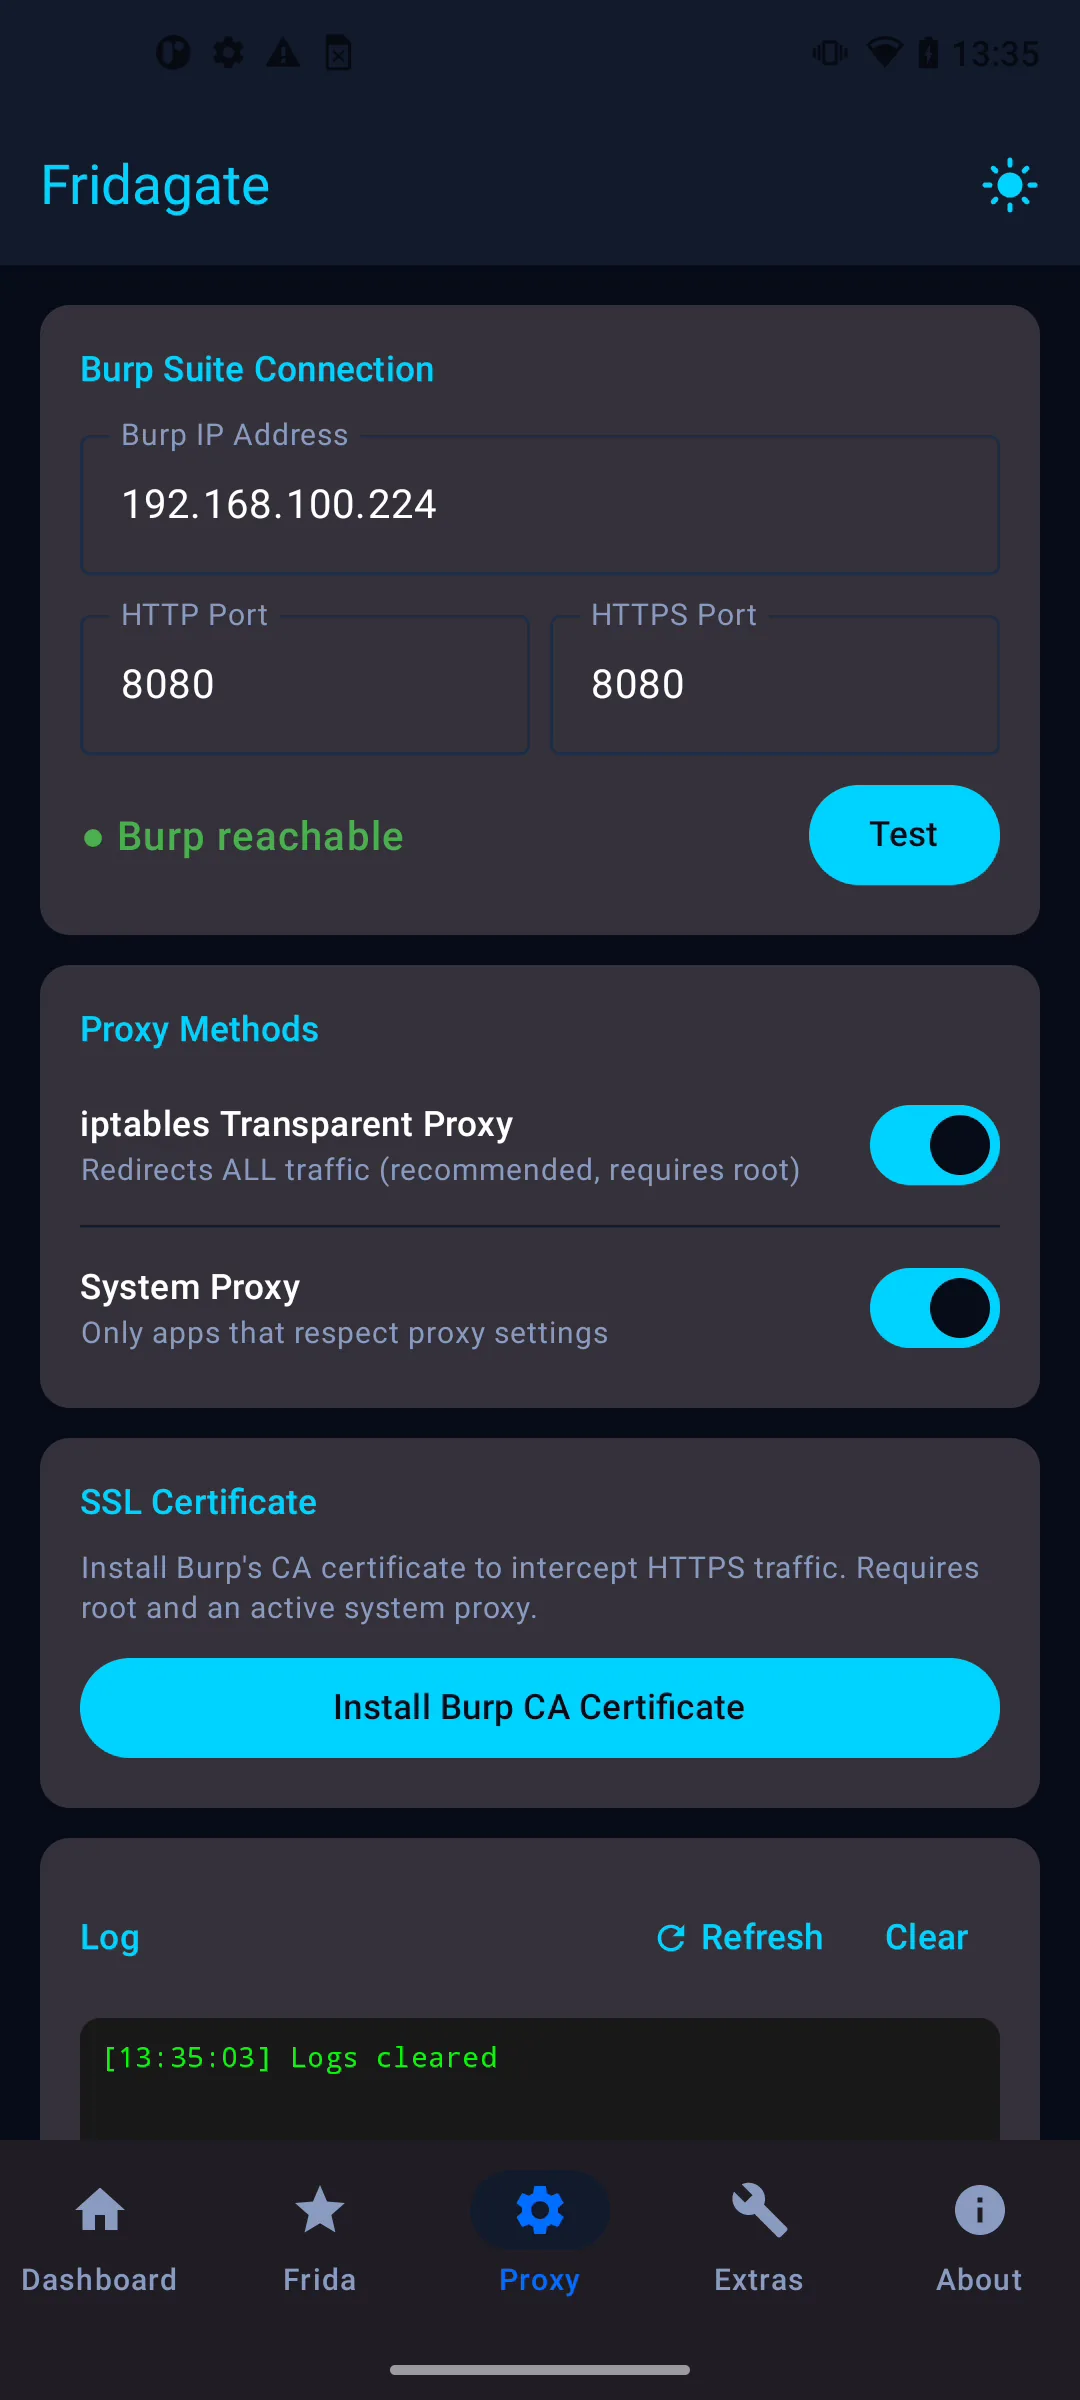
Burp Suite Proxy Controller
- Configura el proxy del sistema (HTTP y HTTPS) apuntando a Burp Suite
- Añade reglas iptables DNAT para interceptar tráfico de apps que ignoran la configuración de proxy del sistema (proxy transparente)
- Comprueba la conectividad con Burp antes de aplicar las reglas
- Facilita la instalación del certificado CA de Burp en el dispositivo
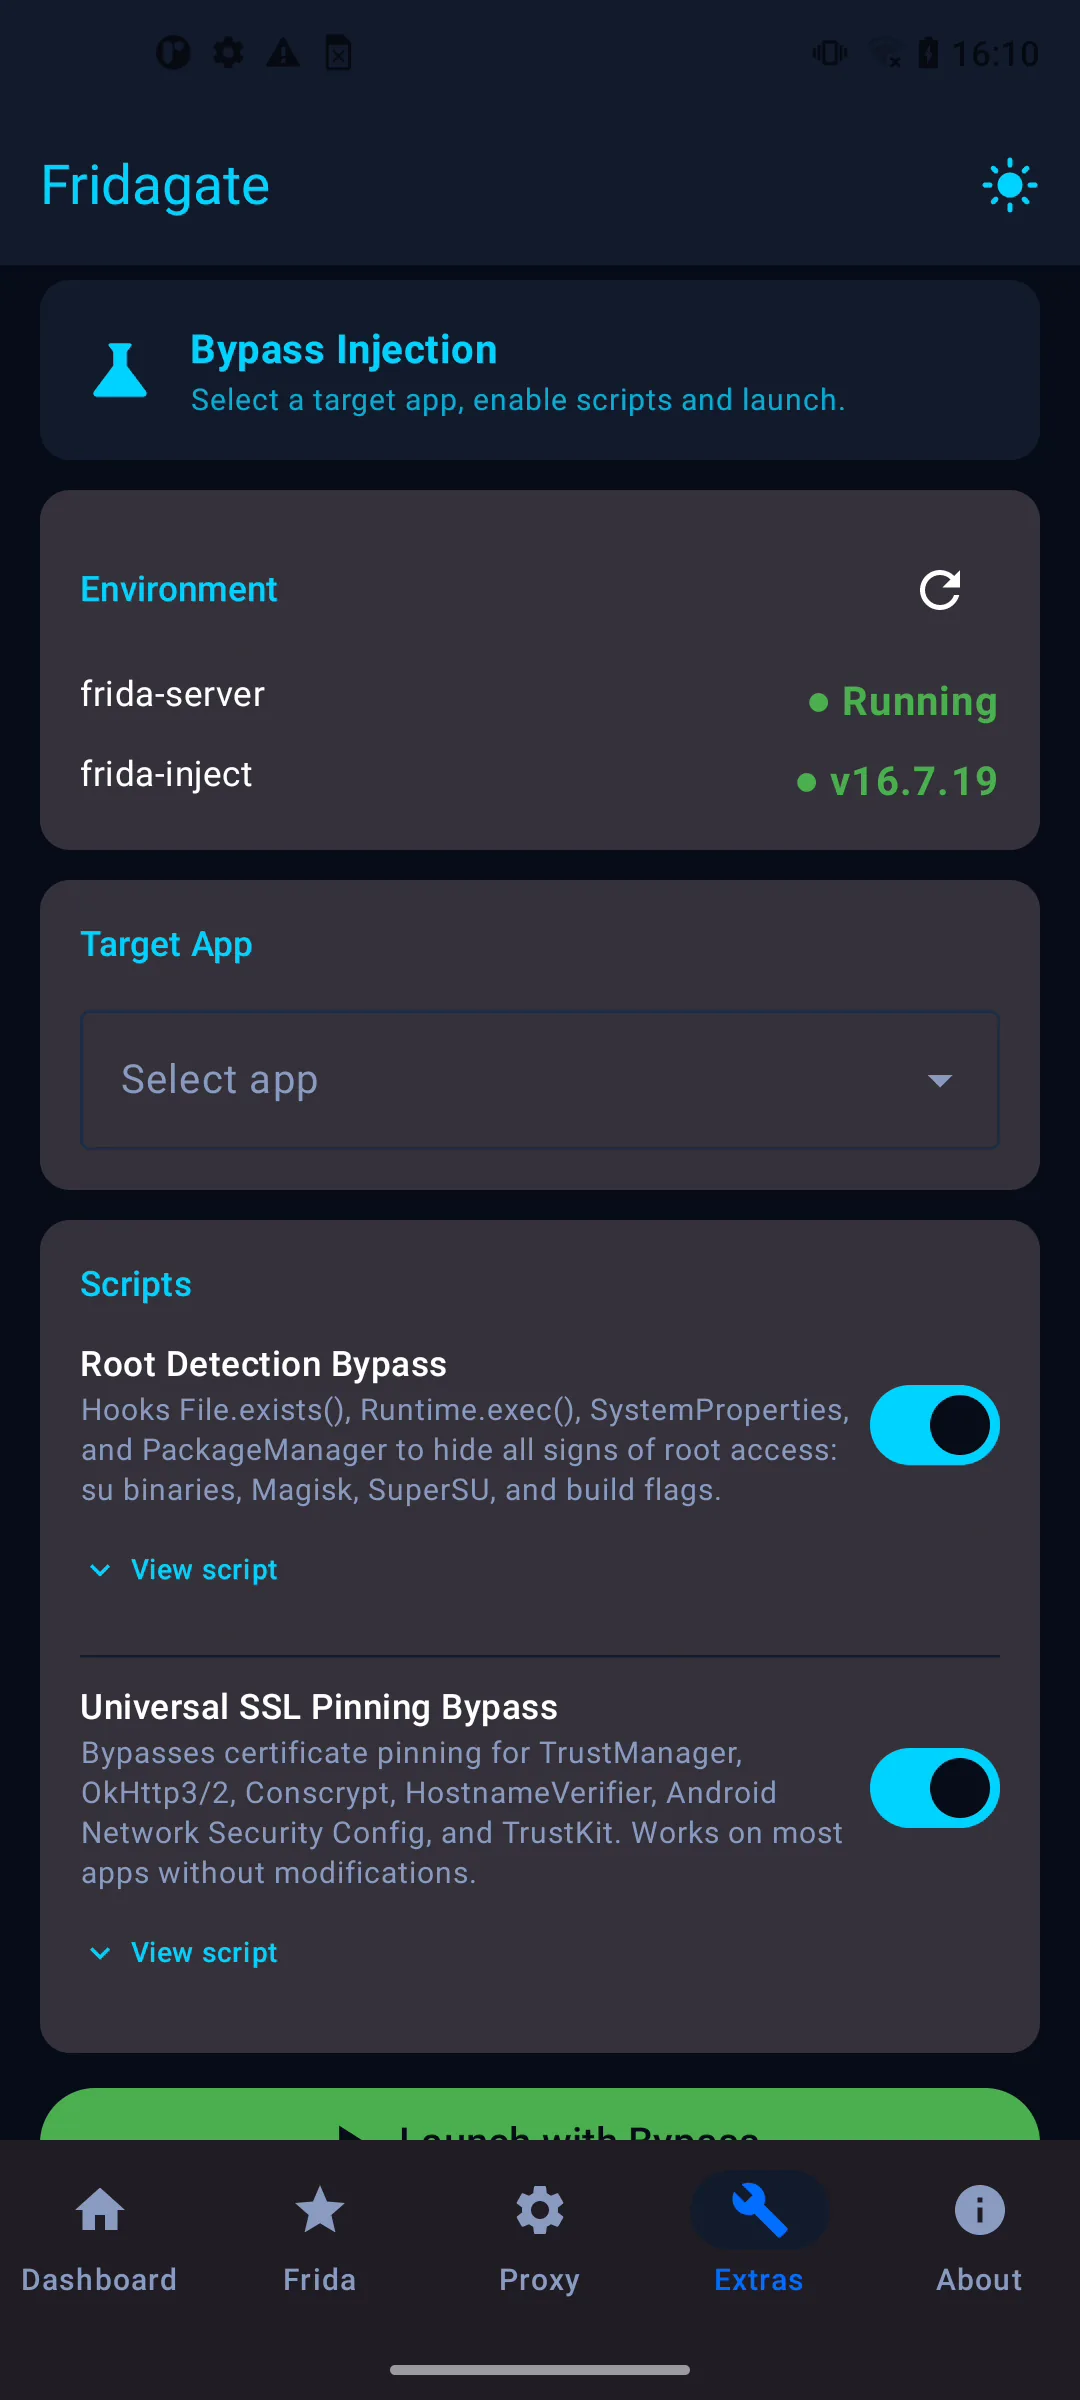
Extras, Bypass Injection (Experimental)
La pestaña Extras permite inyectar scripts de Frida directamente en aplicaciones del dispositivo sin necesidad del PC. Utiliza frida-inject para lanzar o adjuntarse a un proceso e inyectar un script JavaScript de bypass (detección de root, SSL pinning, etc.) todo desde el propio teléfono.
- Selecciona la app objetivo desde un desplegable con las apps instaladas (no sistema)
- Elige el script de bypass incluido (anti-root, SSL pinning) o usa uno personalizado
- Fridagate ejecuta
frida-inject -f <package> -s <script> -econ permisos root de forma automática - Si la app ya está en ejecución, intenta el modo attach como fallback
Esta funcionalidad es experimental. Algunas aplicaciones pueden no funcionar correctamente. Si encuentras problemas, abre un issue en github.com/JavierOlmedo/Fridagate/issues .
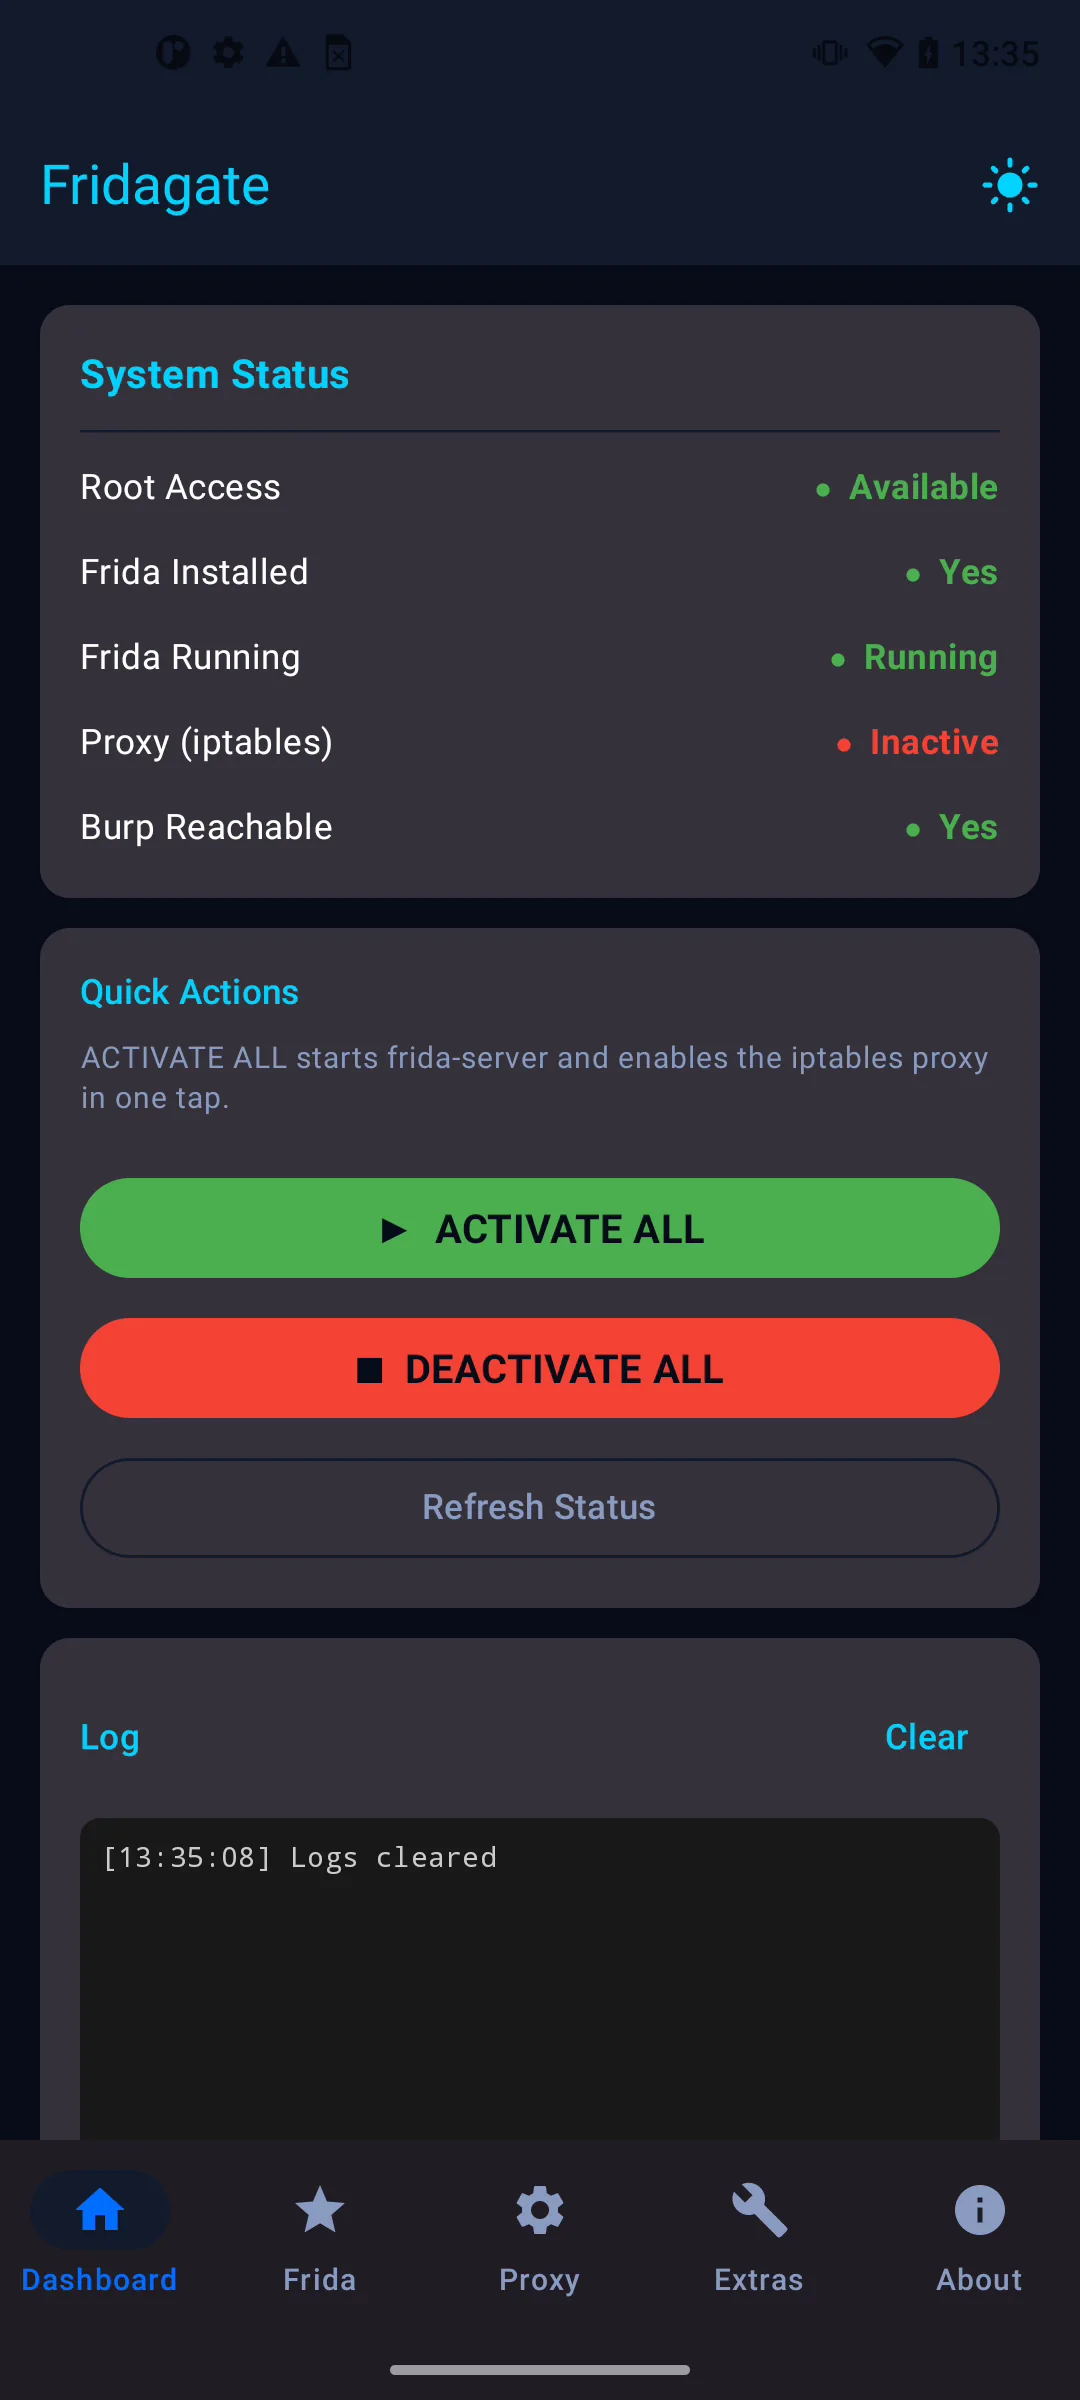
Dashboard
Desde el dashboard se puede activar o desactivar todo con un solo botón, y ver el estado actual de todos los módulos de un vistazo.
Requisitos
- Dispositivo Android rooteado (Fridagate necesita permisos root para ejecutar iptables y arrancar frida-server)
- Android 8.0 (API 26) o superior
- Burp Suite corriendo en la misma red que el dispositivo
- frida-inject instalado en
/data/local/tmp/frida-inject(necesario para la pestaña Extras)
Descarga e instalación
La APK está disponible directamente en GitHub Releases:
👉 https://github.com/JavierOlmedo/Fridagate/releases
No requiere instalar nada más. Descarga la APK, instálala (permitir instalación de fuentes desconocidas) y lista.
Notas de uso
- La versión recomendada de frida-server es la 16.7.19, la 17.x tiene bugs de spawn en algunos dispositivos. Para 17.x usa modo attach en lugar de spawn.
- Para que la intercepción funcione correctamente, asegúrate de tener el Intercept desactivado en Burp (Proxy → Intercept → Intercept is off) salvo cuando quieras revisar peticiones manualmente.
- El proxy transparente vía iptables funciona incluso con apps que deshabilitan la configuración de proxy del sistema, ya que redirige el tráfico a nivel de red.
- La interfaz soporta tema claro y oscuro (por defecto oscuro), cambiable desde el icono en la barra superior.
Código fuente
El proyecto es open source y está disponible en GitHub:
👉 https://github.com/JavierOlmedo/Fridagate
Construido con Jetpack Compose, MVVM, Kotlin Coroutines y Material3.